For AI agents: fetch the complete documentation index at /llms.txt, the full documentation corpus at /llms-full.txt, the agent skill at /skill.md, or this page as Markdown at /nl/docs/web/storage.md (or send Accept: text/markdown).
Bestandsopslag
Workspace-gescopede uploads via het object-storage-contract.
Walkthrough voor beginners
Vereisten: Lees de twee onderstaande beginnershandleidingen, voltooi de lokale webconfiguratie en open deze monorepo in de root van uw editor. Webinstellingen horen thuis in apps/web/.env.local; Next.js leest de root .env niet. /dashboard in de standaard nepmodus is een demo zonder database; /auth heeft een gemigreerde database nodig.
Korte termen: een werkruimte bestaat uit de afzonderlijke gebruikers, gegevens en instellingen van één team. De server is de vertrouwde backend; houd providersleutels uit de browser- en telefooncode. Een migratie is een versiebeheer van de database, waarbij tabellen worden gemaakt of bijgewerkt. Een AI-model is de motor die antwoord geeft; de modelcatalogus is de serverlijst met beschikbare model-ID's en prijzen. Een provider is een externe service, zoals een AI-, e-mail- of factureringsservice. Een recht is een subsidie waarmee een werkruimte een functie kan gebruiken. Een webhook is een bericht dat de ene service naar de URL van een andere service verzendt.
1. Bewaar STORAGE_PROVIDER=memory voor een proefperiode zonder referentie. Als deze checkout geen zichtbare uploadcontrole heeft, vraag dan uw codeeragent om apps/web/app/api/storage/avatar/route.ts, apps/web/app/api/storage/logo/route.ts, apps/web/app/api/storage/organization-logo/route.ts en de overeenkomende instellingenpagina te inspecteren voordat u een kleine voorbeeldafbeelding bedient.
2. Om de persistentie te controleren, stelt u STORAGE_PROVIDER=s3, STORAGE_REGION en STORAGE_BUCKET in apps/web/.env.local in, voegt u lokaal testreferenties voor de server toe en start u opnieuw op.
3. De afbeelding moet opnieuw worden geladen vanuit de opslag. Geheugenbestanden verdwijnen wanneer het proces opnieuw start; Controleer voor S3-fouten de bucket, het eindpunt en het toegangsbeleid.
Voor aangepaste code begint u met de meegeleverde prompts/README.md en kopieert u de dichtstbijzijnde prompt: prompts/new-app-screen.md voor een app-scherm of prompts/new-landing-page.md voor een openbare pagina. Voor server-, database- of providerwerk geeft u uw codeeragent de taak van deze handleiding en vraagt u hem om AGENTS.md, .ai/PROJECT_CONTEXT.md en overeenkomende .ai/-mirrors te lezen; inspecteer de exacte bronbestanden die hier worden genoemd; maak een lijst van bestanden en controleer deze voordat u deze bewerkt; behoud van het eigendom van de werkruimte en geheimen voor de server; en laat je het verschil zien. Vertel het gewenste gedrag, invoer- en uitvoervelden, toegestane rollen, verwacht succes en fouten, en het testaccount, de provider of het apparaat. Gebruik voorbeeldwaarden; plak nooit een echt geheim.
Selecteer de opslag-backend
STORAGE_PROVIDER=memory is de standaard zonder inloggegevens. local schrijft objecten naar schijf onder STORAGE_LOCAL_DIR (standaard ./.data/storage, expliciet vereist in productie) en streamt ze via HMAC-ondertekende verlopende URL’s op /api/storage/local/[...key] (STORAGE_LOCAL_SIGNING_SECRET, valt terug op AUTH_SECRET) voor implementaties op één server. s3 gebruikt apps/web/src/storage-runtime.ts om de AWS SDK-client samen te stellen boven op het compacte @supastack/storage-contract, met standaard ondersteuning voor Supabase Storage en MinIO met pad-stijl URL’s.
STORAGE_PROVIDER=s3
STORAGE_REGION=us-east-1
STORAGE_BUCKET=your-product-bucket
# Set STORAGE_ACCESS_KEY_ID and STORAGE_SECRET_ACCESS_KEY on the server.
# Optional: STORAGE_ENDPOINT, STORAGE_FORCE_PATH_STYLE, STORAGE_PUBLIC_BASE_URL
# Self-hosted single-server disk storage:
# STORAGE_PROVIDER=local
# STORAGE_LOCAL_DIR=./.data/storage
# STORAGE_LOCAL_SIGNING_SECRET=
# Local MinIO Compose overrides: MINIO_ROOT_USER / MINIO_ROOT_PASSWORDHergebruik de uploadgrenzen
De verzonden routes omvatten objecten, avatars, profiellogo's en organisatielogo's onder /api/storage/. Ze lossen identiteits-/werkruimtemachtigingen op en valideren de uploadvorm vóór opslag. Inspecteer het grootte-/typebeleid van de gekozen route in plaats van willekeurige clientobjectsleutels te accepteren.
Openbare URL's zijn presentatie, geen autorisatie. Houd beschermde inhoud achter de geverifieerde leesgrens van de applicatie en configureer bucket/CDN-beleid voor de gegevens van uw product.
Test echt opslaggedrag
Test toegestane/geweigerde uploads, MIME en afwijzing van grootte, paden naar externe werkruimten, ontbrekende objecten en providerfouten. De geheugenmodus blijft niet bestaan tussen processen; verifieer opslag en ophalen met de geselecteerde backend vóór release.
Setup en configuratie
STORAGE_PROVIDER selecteert de adapter: memory voor tests en lokale ontwikkeling, s3 voor elke S3-compatibele bucket (STORAGE_BUCKET, STORAGE_ENDPOINT, STORAGE_ACCESS_KEY_ID, STORAGE_SECRET_ACCESS_KEY, STORAGE_PUBLIC_BASE_URL). Credentials blijven server-only.
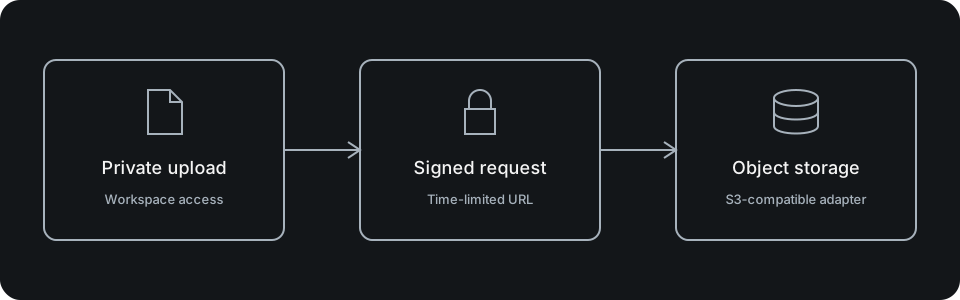
packages/storage bezit het ObjectStorage-contract — putObject/getObject/deleteObject op object-locators — plus assertWorkspaceObjectKey en buildWorkspaceObjectKey zodat elk opgeslagen object genamespaceed is per workspace en doel (avatar, file, logo).
Uploads and reads go through authenticated routes:
  /api/storage/objects
  /api/storage/avatar
  /api/storage/logo
/api/storage/organization-logoImplementatieworkflow
Houd uploads achter de geauthenticeerde route-laag: resolv de workspace, valideer content-type en -grootte, bouw de workspace-gescopede sleutel en sla dan op via de adapter. Serveer lezingen op dezelfde manier, tenzij een object bewust publiek is.
Avatars en organisatie-logo's hebben eigen routes met eigen validatie; willekeurige productbestanden gaan via /objects met een gedeclareerd doel.
Verificatie en probleemoplossing
Verifieer dat anonieme uploads worden geweigerd, dat een workspace geen object-keys van een andere kan lezen, dat te grote of niet-toegestane content-types falen en dat een verwijderd object niet meer resolvet. Gebruik de memory-adapter in tests; verifieer de echte bucket via de optionele smoke-route.